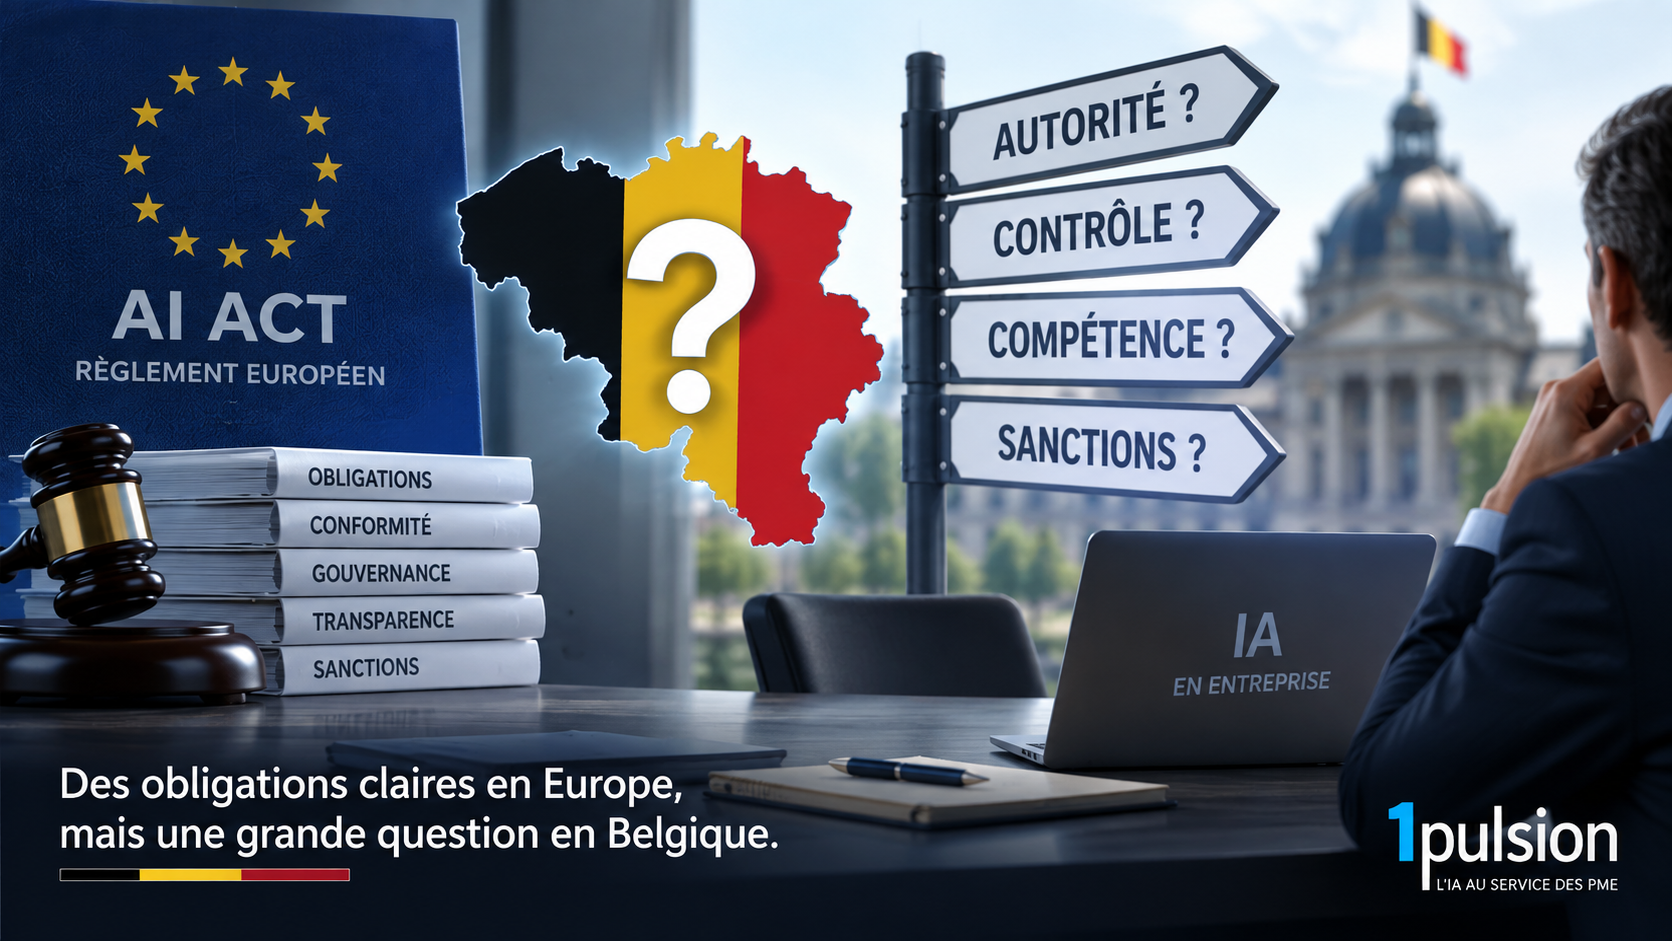
Depuis le 2 août 2026, l’AI Act n’est plus un projet lointain : il s’applique directement aux entreprises belges, y compris aux indépendants, TPE et PME de Wallonie et du Brabant wallon. Pourtant, la question reste largement ouverte : qui contrôle concrètement le respect de cette nouvelle réglementation sur l’intelligence artificielle en Belgique ?
Ce décalage entre une loi européenne déjà applicable et une architecture de contrôle encore incomplète crée une zone d’incertitude pour les dirigeants. Faut-il attendre que « ça tombe » ou se mettre en ordre dès maintenant ? Quels sont les risques réels et les priorités à fixer en entreprise ?
Dans cet article, nous faisons le point sur le contrôle AI Act en Belgique, les autorités impliquées, et surtout les actions concrètes que vous pouvez engager pour que votre entreprise reste du bon côté de la loi sans paralyser vos projets IA.
AI Act Belgique : une loi déjà applicable, même sans régulateur unique
L’AI Act est un règlement européen (2024/1689) directement applicable dans tous les États membres. Autrement dit, il ne doit pas être transposé dans le droit belge pour produire ses effets : les entreprises sont déjà tenues de le respecter.
En pratique, cela signifie que l’AI Act Belgique impose dès 2026 des obligations progressives, avec une première vague centrée sur la transparence des systèmes d’IA à partir du 2 août. Les guides du SPF Économie insistent clairement sur le fait que « l’AI Act aussi pour moi » et détaillent les démarches à suivre lorsque vous utilisez ou développez des systèmes d’IA dans votre activité.
Le point clé pour les dirigeants : le flou institutionnel ne suspend pas la loi. Que l’autorité principale soit ou non définitivement désignée, la conformité AI Act entreprises devient un nouveau volet de la conformité globale, au même titre que la protection des données ou la sécurité des produits.
Qui contrôle aujourd’hui l’AI Act en Belgique ?
Au 14 septembre 2026, la Belgique n’a pas encore finalisé officiellement son « guichet unique » de contrôle AI Act. Le gouvernement fédéral 2025‑2029 a proposé l’IBPT/BIPT comme futur régulateur principal et autorité de surveillance du marché, mais cette désignation doit encore être confirmée par une loi votée au Parlement.
En attendant, la réalité du contrôle AI Act est polycentrique : plusieurs acteurs publics interviennent déjà, chacun sur une partie du terrain, en fonction de leurs compétences actuelles et des liens avec d’autres réglementations.
Le rôle central – mais non exclusif – du SPF Économie
Le SPF Économie s’est positionné comme coordinateur de la mise en œuvre de l’AI Act en Belgique. Ses pages officielles expliquent les grands principes du règlement et proposent des guides pratiques pour les entreprises qui utilisent ou développent des systèmes d’IA.
Concrètement, le SPF Économie intervient surtout sur les enjeux de consommation, de conformité des produits et services, et d’information des utilisateurs. Pour une TPE qui déploie un chatbot, un outil de scoring ou une solution d’automatisation, c’est souvent le premier interlocuteur institutionnel pour comprendre les attentes réglementaires.
Les autorités de données et les régulateurs sectoriels
L’AI Act ne remplace pas le RGPD ni les régulations sectorielles existantes. Au contraire, il s’y superpose. C’est pourquoi plusieurs régulateurs belges exercent déjà une forme de contrôle, même sans mandat AI Act officiel.
Parmi les acteurs clés :
- L’Autorité de protection des données (APD/GBA), pour tout ce qui touche aux traitements de données personnelles par ou pour des systèmes d’IA.
- Les régulateurs financiers (FSMA, Banque nationale) pour les cas d’usage IA dans la fintech, l’investissement, l’octroi de crédit ou la gestion des risques.
- Divers organismes de protection des droits fondamentaux pour les systèmes d’IA à haut risque, par exemple dans l’emploi, l’éducation, la santé ou la sécurité.
Des analyses récentes recensent déjà une vingtaine d’« autorités de protection des droits fondamentaux » en Belgique. Cela laisse entrevoir un modèle de contrôle AI Act fragmenté mais potentiellement puissant si la coordination fédérale et régionale (notamment en Wallonie) se structure.
L’Office européen de l’IA, un niveau de contrôle au-dessus des États
Depuis août 2026, l’Office européen de l’IA, basé à Bruxelles, est opérationnel. Il supervise directement les modèles d’IA à usage général (GPAI), coordonne les lignes directrices pour l’ensemble des États membres et coopère avec les autorités nationales.
Pour les entreprises belges, cela signifie deux choses :
- Si vous développez ou intégrez des modèles d’IA à usage général, vous entrez dans le champ de contrôle du Bureau de l’IA, en plus des régulateurs belges.
- Les futures lignes directrices européennes auront un impact direct sur la manière dont les autorités belges interprètent et appliquent l’AI Act Belgique.
Cette articulation entre niveau européen et niveau national renforce le message de fond : la conformité AI Act entreprises n’est pas optionnelle, même si la Belgique ajuste encore son organigramme de contrôle.
Ce flou institutionnel change-t-il quelque chose pour votre PME ?
La tentation est grande de se dire : « La Belgique n’a pas encore tranché qui contrôle, attendons que tout soit clair. » C’est précisément le réflexe à éviter. En droit, les obligations existent déjà, les sanctions aussi, et les opérateurs économiques sont attendus au tournant à partir de 2027.
Le flou institutionnel a des effets… mais pas dans le sens d’un sursis général. Il influence plutôt la forme que pourraient prendre les contrôles, la fréquence des inspections et la manière dont les différents régulateurs se coordonneront entre eux. En revanche, il ne protège pas les entreprises contre des manquements manifestes.
Pour une TPE ou PME wallonne, le bon réflexe est de considérer l’AI Act comme un cadre déjà en vigueur, à mettre au même niveau de priorité que la protection des données ou la sécurité au travail. Se préparer maintenant, c’est réduire le risque d’être pris de court quand les contrôles AI Act se renforceront.
Conformité AI Act entreprises : ce que la loi vous demande déjà
L’AI Act introduit une logique de régulation par les risques. Tous les systèmes d’IA ne sont pas logés à la même enseigne, mais tous les usages ne sont pas neutres. La conformité commence par une cartographie.
Identifier et classer vos systèmes d’IA
Première étape : établir un inventaire des systèmes d’IA que vous utilisez ou développez au sein de votre entreprise. Cela inclut les solutions internes, les SaaS du marché, les API de grands fournisseurs, mais aussi les « petits » outils intégrés à vos logiciels (recommandation, scoring, automatisation).
Ensuite, il faut classer ces systèmes par niveau de risque, en fonction de leur finalité, des données qu’ils traitent et des impacts possibles sur les personnes : simple automatisation interne, assistance à la décision, décision affectant des droits (accès à un service, recrutement, crédit, etc.), ou système à haut risque au sens de l’AI Act.
Documenter, tracer, superviser
La conformité AI Act entreprises repose sur trois piliers opérationnels : la documentation, la traçabilité, et la supervision humaine.
En pratique, cela implique :
- Documenter les modèles et les systèmes d’IA (fonctionnement, données utilisées, limites connues, cas d’usage autorisés).
- Mettre en place une journalisation suffisante pour retracer les décisions ou les recommandations produites par l’IA.
- Prévoir une réelle supervision humaine, avec des personnes formées capables de comprendre le système, d’en questionner les résultats, et de reprendre la main si nécessaire.
Ces exigences ne sont pas seulement juridiques : elles facilitent aussi la gestion des incidents, la communication avec vos clients et la capacité à prouver que vous avez agi de manière responsable en cas de litige.
Informer les personnes concernées
L’AI Act insiste également sur la transparence vis-à-vis des personnes concernées. Lorsqu’un système d’IA intervient dans une interaction ou une décision qui les touche, elles doivent être informées de manière claire et compréhensible.
Pour une entreprise, cela se traduit par la mise à jour de vos mentions d’information (site web, formulaires, contrats, politique de confidentialité) et, le cas échéant, par des communications spécifiques lorsque l’IA joue un rôle significatif dans une décision.
Sanctions AI Act : un risque réel, mais proportionné à vos enjeux
L’AI Act prévoit des sanctions potentiellement lourdes à l’échelle européenne pour les manquements graves, notamment en cas de violation des interdictions explicites ou de non-respect des exigences pour les systèmes à haut risque. Les montants exacts dépendent des cas et de la taille des acteurs concernés.
Pour une PME, l’enjeu est moins de craindre immédiatement une amende maximale que de comprendre que le cadre répressif existe et que la capacité des autorités belges à l’activer va croître au fil des années, au fur et à mesure que l’IBPT/BIPT et les autres régulateurs clarifieront leurs rôles.
Dès à présent, cabinets de conseil, régulateurs et acteurs institutionnels invitent les entreprises à s’auto‑évaluer, à réaliser des audits préventifs et à mettre en place une gouvernance minimale de l’IA. C’est cette capacité à démontrer un effort de conformité qui fera la différence en cas de contrôle.
Comment préparer votre entreprise au contrôle AI Act en Belgique ?
Au-delà des grandes déclarations, la question est simple : que fait concrètement une PME de Wallonie ou du Brabant wallon en 2026 pour ne pas subir l’AI Act, mais l’intégrer intelligemment à sa stratégie ?
Étape 1 : cartographier et prioriser vos usages IA
Commencez par une cartographie des usages d’IA dans votre entreprise : outils visibles, fonctionnalités cachées dans vos logiciels, projets de R&D, automatisations dans vos processus internes. L’objectif n’est pas d’obtenir un document parfait, mais d’identifier les systèmes qui méritent une attention particulière.
Sur cette base, priorisez les cas d’usage qui :
- impactent directement vos clients ou vos travailleurs,
- reposent sur des données sensibles ou à fort enjeu,
- influencent des décisions à impact économique ou social (octroi d’un service, tri de candidatures, tarification, etc.).
Ce sont ces usages qui concentrent le risque réglementaire et nécessitent les premiers efforts de mise en conformité.
Étape 2 : structurer une gouvernance IA minimale
Même dans une petite structure, il est possible de mettre en place une gouvernance IA pragmatique, sans créer une usine à gaz.
Une approche efficace consiste à :
- désigner une personne de référence interne pour les questions IA (souvent en lien avec le DPO ou la direction),
- formaliser quelques principes de base dans une politique interne IA (cas d’usage autorisés, validation des nouveaux outils, règles de supervision),
- organiser une formation ciblée pour les équipes qui utilisent l’IA au quotidien, afin qu’elles comprennent les limites, les risques et les bons réflexes.
Cette gouvernance, même légère, vous aidera à montrer aux autorités que vous prenez l’AI Act au sérieux et que vous maîtrisez vos usages.
Étape 3 : aligner vos pratiques avec les guides officiels
Les ressources du SPF Économie offrent une base solide pour vérifier si vos pratiques sont cohérentes avec les attentes actuelles en matière d’AI Act Belgique. Elles différencient les obligations des « utilisateurs d’IA » et des « développeurs de systèmes d’IA », ce qui permet à chaque entreprise de se situer.
Une démarche simple consiste à :
- passer en revue ces guides en les confrontant à vos usages concrets,
- identifier les écarts évidents (absence de documentation, manque d’information des personnes, supervision humaine insuffisante),
- planifier des actions correctrices réalistes sur 6 à 12 mois.
Si nécessaire, un audit IA & AI Act externe permet d’objectiver la situation, de prioriser les risques et de construire une feuille de route adaptée à votre taille et à votre secteur.
Conclusion : ne pas attendre le régulateur pour agir
L’AI Act en Belgique est déjà là, avec son calendrier, ses exigences et ses outils de contrôle européens. Ce qui manque encore, c’est la finition de l’architecture nationale : la désignation formelle de l’autorité principale, la coordination entre les nombreux régulateurs et l’organisation pratique des inspections.
Pour les indépendants, TPE et PME de Wallonie et du Brabant wallon, l’enjeu est clair : ne pas confondre incertitude institutionnelle et absence de règles. La meilleure stratégie consiste à prendre les devants : cartographier vos usages IA, structurer une gouvernance minimale, vous appuyer sur les guides du SPF Économie et, si besoin, vous faire accompagner pour un premier diagnostic.
En agissant maintenant, vous transformez l’AI Act Belgique d’une contrainte floue en un cadre de confiance pour vos clients, vos équipes et vos partenaires. Et le jour où le contrôle AI Act se concrétisera, vous aurez déjà fait l’essentiel du chemin.